Eksploitasi Jaringan Lama, Iran Dilaporkan Lacak Lokasi Ponsel Tentara AS Lewat Serangan Siber
FAKTANASIONAL.NET — Selain melancarkan konfrontasi fisik melalui serangan udara terhadap pangkalan militer Amerika Serikat di Timur Tengah, Iran dilaporkan tengah menggelar operasi spionase digital skala besar. Negara pimpinan Teheran tersebut kini…
Dengarkan Ringkasan
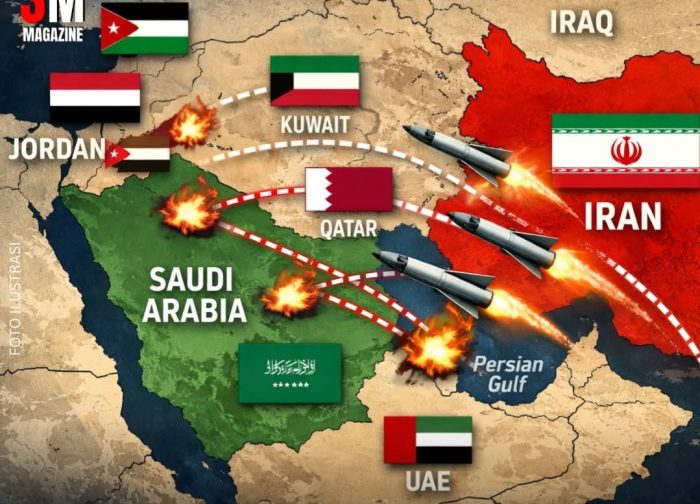
FAKTANASIONAL.NET — Selain melancarkan konfrontasi fisik melalui serangan udara terhadap pangkalan militer Amerika Serikat di Timur Tengah, Iran dilaporkan tengah menggelar operasi spionase digital skala besar.
Negara pimpinan Teheran tersebut kini mulai memanfaatkan celah keamanan pada teknologi jaringan telekomunikasi lawas untuk melacak koordinat lokasi ponsel milik personel militer AS di kawasan tersebut.
Berdasarkan data yang dirilis oleh Mobile Surveillance Monitor, gelombang sinyal mencurigakan terdeteksi melintasi berbagai jaringan telekomunikasi regional sejak pecahnya konflik antara AS-Israel melawan Iran pada Februari lalu.
Pendiri sekaligus peneliti keamanan siber Mobile Surveillance Monitor, Gary Miller, menegaskan bahwa temuan data tersebut mengindikasikan adanya pergerakan digital yang masif di lapangan.
"Kampanye serangan yang terkoordinasi," cetus Miller menggambarkan operasi siber tersebut.
Baca Juga: KPK Telusuri Aliran Dana Rp100 Juta ke Gus Miftah dalam Kasus Korupsi DJKA
Miller mengungkapkan, puluhan ribu personel militer AS yang tersebar di negara-negara Teluk menjadi target utama.
Kawasan Bahrain, yang menampung salah satu pangkalan militer terbesar AS di Timur Tengah, dilaporkan menjadi wilayah dengan lalu lintas permintaan data lokasi paling padat yang membanjiri jaringan operator lokal.
Laporan yang pertama kali diangkat oleh Financial Times dan dikutip New York Times ini mengonfirmasi bahwa para pakar keamanan mendeteksi pemanfaatan sinyal telepon seluler untuk memetakan pergerakan personel militer hingga kontraktor AS di zona konflik.
Ancaman SS7: Teknologi 1970-an yang Mematikan
Meskipun jaringan peretas Iran telah lama menggunakan perangkat siber untuk mengganggu pengaruh AS di Timur Tengah, para analis menilai operasi terbaru ini menunjukkan lompatan kapabilitas yang jauh lebih serius.
Para peretas mengeksploitasi protokol SS7 (Signaling System No. 7), sebuah teknologi telekomunikasi dengan tingkat proteksi rendah yang dikembangkan sejak era 1970-an.
Melalui protokol usang ini, perintah siber dikirim untuk menyedot informasi lokasi dari perangkat yang terhubung ke operator lokal yang digunakan oleh tentara AS.
Peneliti keamanan siber dari Center for Strategic and International Studies (CSIS), Nikita Shah, menilai taktik pemanfaatan sinyal telekomunikasi ini menjadi bukti bahwa kemampuan perang siber Teheran telah mengalami evolusi yang signifikan.
Karakteristik serangan ini dinilai sangat berbahaya karena dapat dikombinasikan dengan serangan fisik, mengingat posisi personel AS berada dalam jangkauan rudal Iran.
"Dalam beberapa tahun terakhir, terutama selama konflik ini, Iran menjadi sangat kreatif. Bagi saya, ini menunjukkan adanya peningkatan tingkat kecanggihan," papar Shah.
Shah menambahkan, eksploitasi celah SS7 untuk memata-matai target sebenarnya bukan barang baru dan kerap digunakan oleh peretas asal Rusia serta China.
Pada tahun lalu, perusahaan keamanan siber asal Swedia, Enea, juga menemukan firma pengawasan di Timur Tengah yang menggunakan metode serupa untuk membuntuti pengguna ponsel tertentu.
Respons Dingin CENTCOM di Tengah Sorotan Kongres
Meluasnya ancaman spionase digital ini memicu gelombang kekhawatiran di Kongres AS.
Sejumlah anggota parlemen mengkritik Kementerian Pertahanan AS yang dinilai belum maksimal dalam memproteksi pasukannya dari kerentanan siber di Timur Tengah.
Di sisi lain, Komando Pusat Amerika Serikat (CENTCOM) pada April lalu sebenarnya sempat mengakui adanya laporan ancaman terkait eksploitasi data lokasi komersial oleh pihak lawan untuk menargetkan tentara mereka.
Namun, otoritas militer AS terkesan menutup rapat informasi teknis mengenai serangan terbaru ini.
Saat dimintai konfirmasi mengenai temuan pelacakan berbasis celah SS7 oleh Iran pada Selasa (14/7), juru bicara CENTCOM enggan memberikan detail pertahanan mereka.
"Belum mengetahui laporan tersebut," dalih juru bicara CENTCOM, yang juga menolak membeberkan langkah-langkah mitigasi taktis militer AS dalam membendung kejahatan siber Iran.
Kendati kapabilitas siber Teheran secara umum masih diposisikan di bawah Rusia dan China, agresivitas peretas Iran terbukti konsisten menjadi ancaman nyata bagi keamanan domestik maupun luar negeri AS.
Sebagai catatan, pada Februari lalu, kelompok siber yang berafiliasi dengan intelijen Iran sukses mengklaim tanggung jawab atas peretasan dan penyebaran dokumen serta foto-foto pribadi milik Direktur FBI, Kash Patel.
Baca Juga: Amerika Serikat Serang Jembatan dan Kereta Api Iran, Jalur Logistik Perdagangan ke China dan Rusia
Komentar (0)
Belum ada komentar. Jadilah yang pertama.